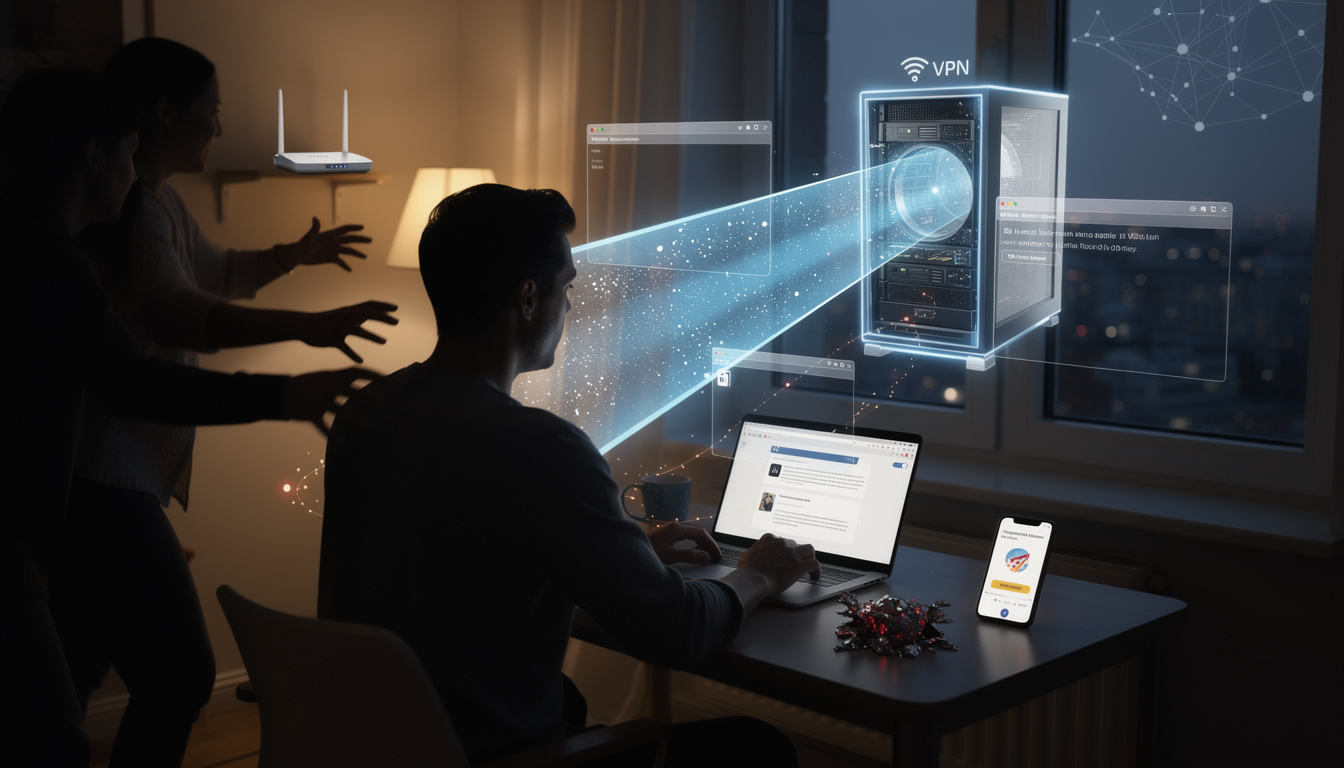

Un VPN chiffre la connexion entre votre appareil et un serveur distant, et masque votre adresse IP publique aux sites consultés. Il ne rend pas anonyme, ne bloque pas automatiquement les logiciels malveillants et ne protège pas contre le hameçonnage. Sur un réseau Wi-Fi public, il réduit certains risques liés à l’interception locale, mais les protections HTTPS et les réglages de l’appareil restent essentiels. 🛡️
🎯 L’essentiel
Un VPN protège une partie du trajet des données, mais ne remplace ni les protections du navigateur ni la vigilance face aux menaces.
- ✅ Trafic chiffré : le tunnel VPN protège les échanges entre l’appareil et le serveur VPN.
- ✅ IP masquée : les sites voient généralement l’adresse du serveur VPN, pas celle de votre connexion.
- ✅ Risques persistants : le hameçonnage et les logiciels malveillants restent possibles.
- ✅ Fournisseur informé : l’opérateur VPN peut traiter certaines données de connexion.
👉 Activez un VPN si le risque réseau le justifie, puis gardez à jour votre appareil et vérifiez les sites avant de saisir des identifiants.
Ce qu’un VPN protège réellement dans une connexion Internet
Un réseau privé virtuel, ou VPN, établit un tunnel chiffré entre l’appareil et un serveur exploité par le fournisseur du service. Les données qui traversent ce tunnel sont protégées contre une lecture directe par les acteurs situés sur le réseau local, comme le gestionnaire d’un point d’accès Wi-Fi. Le chiffrement des données ne signifie pas que toute activité devient invisible : il protège une portion définie du trajet, de l’appareil jusqu’au serveur VPN.
Sans VPN, le fournisseur d’accès Internet peut généralement observer des informations sur la connexion, comme les adresses IP contactées et le volume de données échangées. Avec un VPN actif, il voit surtout une connexion vers le serveur VPN, ainsi que des métadonnées comme sa durée ou le volume transmis. Il ne voit normalement pas directement les mêmes destinations finales, mais cela dépend de la configuration, notamment du traitement des requêtes DNS et de l’absence de fuites.
Le site consulté reçoit généralement l’adresse IP du serveur VPN au lieu de l’adresse IP publique de l’abonné. Cela peut limiter la géolocalisation approximative associée à l’adresse d’origine et rendre moins immédiat le rapprochement entre plusieurs visites depuis cette connexion. Cela ne supprime pas les autres moyens d’identification : un compte connecté, des cookies, des habitudes de navigation ou des données de navigateur peuvent encore relier une session à une personne.
Le tunnel ne commence pas chez chaque destinataire
Le VPN ne chiffre pas magiquement toutes les communications jusqu’au site final. Il sécurise le tronçon entre l’appareil et le serveur VPN. Après ce serveur, les données poursuivent leur trajet vers leur destination. Pour les pages en HTTPS, le chiffrement du site protège aussi le contenu entre le navigateur et le service en ligne, indépendamment du VPN.
Un exemple permet de distinguer les deux protections. Une personne consulte son espace bancaire sur un réseau partagé. Le VPN empêche plus facilement un autre utilisateur du même réseau de lire le trafic qui circule jusqu’au serveur VPN, tandis que HTTPS protège la session entre le navigateur et la banque. Si le site est frauduleux ou si l’appareil est compromis, aucune de ces protections ne garantit la sécurité du compte.
La qualité du service dépend aussi de son fonctionnement technique. Un VPN mal configuré peut laisser passer certaines requêtes hors du tunnel, ou cesser de protéger le trafic si la connexion est interrompue. Les options de blocage du trafic en cas de coupure, parfois nommées « kill switch », peuvent réduire ce risque, sans remplacer une vérification des réglages et du comportement du logiciel.
Le repère utile est donc le suivant : le VPN masque certaines informations au réseau d’accès et déplace le point de confiance vers son opérateur. Il ne fait pas disparaître les données nécessaires au fonctionnement des sites et des services auxquels l’utilisateur se connecte.

Les limites du VPN face au suivi publicitaire et aux menaces
Un VPN ne supprime pas les mécanismes de suivi publicitaire intégrés aux sites et aux applications. Les cookies peuvent conserver des identifiants, tandis que les pixels de suivi et les comptes connectés peuvent associer des visites à un même profil. Un site peut également recueillir des informations techniques sur le navigateur, la langue choisie ou la taille de l’écran. Changer l’adresse IP visible ne suffit pas à effacer ces indices.
La navigation privée ne remplace pas non plus un VPN. Dans la plupart des navigateurs, elle limite surtout la conservation locale de l’historique, des cookies et des données de session après la fermeture de la fenêtre. Elle ne masque pas automatiquement la connexion au fournisseur d’accès Internet, à l’administrateur du réseau ou au site consulté. À l’inverse, un VPN modifie le trajet réseau, mais n’empêche pas le navigateur de mémoriser des données dans une session ordinaire.
Un tunnel chiffré ne filtre pas les contenus dangereux
Le hameçonnage repose souvent sur un message trompeur qui pousse à ouvrir une page ou à communiquer un mot de passe. Le VPN ne sait pas nécessairement si la demande est légitime : le lien frauduleux peut s’ouvrir à travers une connexion correctement chiffrée. Avant de saisir des informations sensibles, il faut vérifier l’adresse du site, éviter les liens inattendus et utiliser l’authentification à plusieurs facteurs lorsque le service la propose.
Les logiciels malveillants posent un autre problème. Si une pièce jointe infectée est ouverte ou si une application dangereuse est installée, le VPN ne neutralise pas le programme sur l’appareil. Il peut parfois inclure un filtre contre certains domaines malveillants, mais cette fonction varie selon les offres et ne constitue pas une protection complète. Les mises à jour du système et des applications, les sauvegardes et les outils de sécurité adaptés restent des mesures distinctes.
Le VPN ne protège pas non plus contre une fuite accidentelle de données. Une personne peut publier un document contenant son nom, partager son écran avec des informations confidentielles ou envoyer un fichier au mauvais destinataire. La confidentialité en ligne dépend donc à la fois des protections réseau, des réglages des services et des gestes de l’utilisateur.
Pour comprendre ce qu’une adresse IP peut révéler, il est utile de distinguer l’identification directe des données de connexion : le fonctionnement d’un IP logger illustre pourquoi une adresse IP n’est pas, à elle seule, une identité complète. Un VPN peut modifier l’adresse présentée à un site, mais il ne rend pas chaque action intraçable et ne neutralise pas les autres formes de collecte.
Le bon arbitrage consiste à traiter le VPN comme une mesure ciblée. Il réduit une partie de l’exposition réseau, tandis que la protection contre les arnaques, le suivi et les infections nécessite des moyens complémentaires.
VPN et réseau Wi-Fi public : ce qui change vraiment
Un réseau Wi-Fi public peut être pratique dans un hôtel, une gare ou un espace de travail partagé, mais l’utilisateur ne contrôle pas toujours la configuration du point d’accès. Un VPN ajoute une couche de protection en chiffrant les échanges entre l’appareil et le serveur VPN. Il rend alors plus difficile la lecture du trafic par une personne qui observe le réseau local, sous réserve que le tunnel soit correctement actif.
Le risque est souvent mal décrit comme si chaque réseau public permettait automatiquement de lire tous les mots de passe. En pratique, les services HTTPS chiffrent déjà les échanges entre navigateur et site. Le VPN renforce la confidentialité sur le réseau d’accès, mais il ne remplace pas cette protection et ne garantit pas qu’un faux point d’accès, une page de connexion frauduleuse ou un appareil compromis soient sans danger.
Un scénario concret pour choisir
Imaginons une personne qui se connecte au portail de son entreprise depuis un café. Elle active son VPN professionnel, ouvre le portail à partir de son favori habituel et vérifie que l’adresse commence par HTTPS. Le VPN protège le segment local, tandis que le protocole HTTPS chiffre la session avec le service. Cette combinaison réduit certains risques, mais ne protège pas si la personne entre son mot de passe sur une copie frauduleuse du portail.
Sur un réseau inconnu, il est prudent de désactiver le partage de fichiers et de ne pas autoriser automatiquement les connexions entrantes. Il vaut mieux confirmer le nom du réseau auprès de l’établissement plutôt que de choisir un point d’accès simplement parce que son nom paraît officiel. Pour une opération sensible, une connexion mobile personnelle peut être préférable si le Wi-Fi semble douteux ou si l’appareil affiche des alertes inhabituelles.
Le tableau ci-dessous distingue les protections et leurs limites. Il ne présente pas le VPN comme un substitut aux autres mesures, mais comme une couche parmi plusieurs. 🔎
| Situation | Apport possible du VPN | Protection à conserver |
|---|---|---|
| 📶 Wi-Fi public | Chiffre le trajet jusqu’au serveur VPN. | Vérifier HTTPS et le nom du réseau. |
| 🌐 Navigation ordinaire | Masque l’adresse IP d’origine au site consulté. | Limiter cookies et connexions inutiles. |
| ✉️ Message suspect | Ne valide pas la fiabilité du lien reçu. | Vérifier l’expéditeur et l’adresse de destination. |
| 💻 Fichier infecté | Ne désinfecte pas l’appareil. | Mettre à jour le système et contrôler le fichier. |
L’ANSSI et Cybermalveillance.gouv.fr rappellent dans leurs ressources de sensibilisation l’importance des mises à jour, de mots de passe robustes et de la vigilance face aux messages suspects. Ces gestes restent pertinents même lorsqu’un VPN est utilisé, car ils couvrent des risques que le tunnel ne traite pas.
Sur un Wi-Fi public, la décision utile n’est donc pas « VPN ou aucune protection ». Il s’agit de combiner une connexion chiffrée, des services HTTPS, un appareil à jour et une vérification attentive des pages ouvertes.
Choisir un VPN sans confondre confidentialité et anonymat
Un VPN déplace une partie de la confiance du fournisseur d’accès vers l’opérateur VPN. Cet opérateur peut connaître l’adresse IP de connexion de l’abonné, l’heure de connexion, la durée des sessions ou le volume transmis. Selon l’architecture et les réglages, il peut aussi traiter des requêtes DNS. La politique de conservation des journaux doit donc être examinée avec attention : une promesse commerciale ne prouve pas, à elle seule, l’absence de données conservées.
Avant de choisir un service, il faut clarifier le besoin. Pour sécuriser une connexion sur un Wi-Fi public, la priorité est un tunnel stable, des applications maintenues et des réglages compréhensibles. Pour limiter l’exposition de l’adresse IP aux sites, il faut aussi vérifier que les connexions IPv4, IPv6 et DNS sont correctement prises en charge. Une adresse IPv4 contient 32 bits, tandis qu’une adresse IPv6 en contient 128 : un service qui ne gère pas correctement le protocole utilisé peut laisser apparaître des informations par une voie non prévue.
Quels critères vérifier avant l’installation
La transparence sur l’entreprise qui exploite le service compte autant que les fonctions affichées. Il est utile de rechercher une politique de confidentialité lisible, les catégories de données collectées, les conditions de suppression et les informations sur les audits indépendants lorsqu’ils existent. Il faut également vérifier les autorisations demandées par l’application. Une fonction VPN nécessite un accès réseau, mais les demandes sans lien clair avec son usage méritent une explication.
Le prix ne mesure pas directement le niveau de protection. Un service gratuit peut financer son activité par d’autres moyens, et un abonnement payant ne garantit pas automatiquement une politique plus respectueuse. Il convient de lire les conditions et d’éviter les applications distribuées par des canaux non officiels. Sur un ordinateur professionnel, le VPN de l’organisation doit être privilégié lorsque l’accès aux ressources internes l’exige, car il peut appliquer des règles de sécurité adaptées.
Il faut aussi distinguer « aucun journal d’activité » de « aucune donnée ». Un fournisseur peut annoncer qu’il ne conserve pas l’historique des sites visités tout en gardant des informations de compte ou des données techniques nécessaires au fonctionnement du service. Les termes utilisés dans les offres commerciales ne sont pas toujours équivalents. Une lecture précise de la politique permet de comprendre ce qui est réellement collecté.
Les contenus sur l’enregistrement d’adresses IP peuvent aider à comprendre les risques de traçage, à condition de ne pas confondre explication et recommandation d’un outil : les enjeux liés au logging d’adresses IP montrent que la collecte dépend aussi des services consultés et de leurs paramètres. Un VPN ne contrôle pas les pratiques de chaque site auquel l’utilisateur s’identifie.
Enfin, une adresse IP masquée ne rend pas anonyme une personne qui se connecte à son compte nominatif. L’anonymat exige une approche plus large et dépend de nombreux éléments, dont les identifiants, les habitudes et les données publiées volontairement. Pour la plupart des usages courants, il vaut mieux viser une réduction des risques précise plutôt qu’une promesse d’invisibilité.
Le critère décisif est la cohérence entre le besoin, les garanties vérifiables et les données que l’opérateur doit traiter. Un service clair, correctement configuré et maintenu est plus utile qu’une promesse absolue d’anonymat.
Configurer un VPN et conserver les protections essentielles
Après l’installation, la première étape consiste à télécharger l’application depuis le site officiel de l’éditeur ou la boutique d’applications reconnue. Il faut vérifier le nom du développeur et éviter les copies dont le nom ou l’icône ressemble à ceux d’un service connu. Une fois l’application installée, les mises à jour automatiques et le démarrage du VPN sur les réseaux non approuvés peuvent réduire les oublis.
Il est préférable d’activer l’option qui bloque le trafic Internet si le tunnel se coupe, lorsqu’elle est proposée et adaptée à l’usage. Sans cette précaution, l’appareil peut reprendre une connexion directe après une interruption, parfois sans signal visible. Le réglage doit toutefois être testé dans des conditions ordinaires, car un blocage strict peut empêcher certaines applications de fonctionner lorsque le serveur VPN est indisponible.
Une vérification simple en quelques étapes
- ✅ Étape 1 : installer le logiciel depuis une source officielle et vérifier son éditeur.
- ✅ Étape 2 : activer le tunnel avant d’utiliser un réseau Wi-Fi public ou un service sensible.
- ✅ Étape 3 : vérifier que la connexion reste active et que l’option de blocage en cas de coupure fonctionne.
- ✅ Étape 4 : maintenir le navigateur, le système et les applications à jour.
- ✅ Étape 5 : ne saisir un mot de passe qu’après avoir vérifié l’adresse exacte du site.
Une entreprise fictive peut illustrer l’usage sans exagération. Une petite équipe travaille parfois dans des espaces partagés et se connecte à ses outils internes. Son administrateur configure un accès VPN professionnel, impose des mises à jour et active l’authentification à plusieurs facteurs. Le tunnel protège les connexions vers le réseau de l’entreprise, mais l’équipe doit toujours repérer les faux messages de partage de fichiers et éviter de transmettre des identifiants par courriel.
Pour un particulier, les pratiques quotidiennes font une différence comparable. Un gestionnaire de mots de passe permet d’éviter la réutilisation d’un même secret sur plusieurs sites. Les sauvegardes limitent l’impact d’une panne ou d’un logiciel malveillant, tandis que les mises à jour corrigent des failles dans les systèmes et applications. Ces outils répondent à des risques distincts : aucun ne remplace les autres.
Il est également utile de vérifier périodiquement les autorisations des applications et les appareils connectés aux comptes importants. Si une alerte de connexion inattendue apparaît, changer le mot de passe depuis le site officiel et révoquer les sessions inconnues est plus pertinent que de simplement changer de serveur VPN. Un tunnel ne corrige pas une compromission de compte déjà survenue.
Pour une activité professionnelle, l’équipe informatique peut définir les usages autorisés et les paramètres compatibles avec les services internes. Pour un usage personnel, le choix doit rester proportionné : le VPN est utile lorsque l’on veut protéger le trajet réseau ou masquer son adresse IP aux sites, mais il ne doit pas devenir un substitut à la prudence. La sécurité dépend de l’ensemble des couches et de leur configuration.
Un VPN correctement paramétré réduit des expositions réseau identifiables. La protection la plus fiable vient de son association avec HTTPS, des mises à jour régulières, des mots de passe uniques et une vérification attentive des liens. 🔐
Un VPN protège-t-il contre les virus ?
Non. Il chiffre le trajet entre l’appareil et son serveur, mais ne désinfecte pas un appareil et ne bloque pas nécessairement les logiciels malveillants. Les mises à jour et les outils de sécurité restent nécessaires.
Un VPN rend-il anonyme sur Internet ?
Non. Il masque généralement l’adresse IP d’origine aux sites, mais les comptes connectés, les cookies et les caractéristiques du navigateur peuvent encore permettre de relier des activités.
Faut-il utiliser un VPN sur un Wi-Fi public ?
Un VPN peut réduire les risques d’interception sur le réseau local en chiffrant le trafic jusqu’à son serveur. Il faut aussi vérifier HTTPS, choisir le bon réseau et éviter les liens suspects.
La navigation privée remplace-t-elle un VPN ?
Non. La navigation privée limite surtout certaines données conservées localement par le navigateur. Elle ne masque pas à elle seule l’adresse IP au fournisseur d’accès Internet ou aux sites.